
Copilot Cowork y Power Platform: cuidado con las políticas DLP
Las políticas DLP de Power Platform no protegen Copilot Cowork. Descubre qué cambia, cómo controlar los conectores y qué deben revisar los administradores.
Microsoft acaba de anunciar una novedad importante para Copilot Cowork: la posibilidad de utilizar conectores de Power Platform publicados como plugins para interactuar con aplicaciones y servicios de terceros. Esto amplía las posibilidades de automatización y permite llevar las capacidades de Cowork mucho más allá del ecosistema Microsoft 365.
Sin embargo, el anuncio tiene un detalle que merece especial atención por parte de los administradores. Las políticas de prevención de pérdida de datos (DLP) configuradas en el centro de administración de Power Platform no se aplican a Copilot Cowork. Esto significa que las organizaciones tendrán que revisar cómo están gestionando la disponibilidad de estos conectores si quieren mantener el control sobre las aplicaciones externas con las que puede interactuar la IA.
La novedad se ha comunicado a través del Centro de mensajes de Microsoft 365, con la referencia MC1542062, publicada el 6 de noviembre de 2026. Su despliegue mundial está previsto que finalice a mediados de noviembre.
Copilot Cowork puede conectarse a más aplicaciones gracias a Power Platform
Hasta ahora, buena parte de las capacidades de Copilot Cowork estaban relacionadas con los servicios de Microsoft 365 y las integraciones disponibles mediante sus plugins. Con esta actualización, Microsoft continúa ampliando las posibilidades de Cowork mediante los conectores de Power Platform, que permiten conectar sus procesos con aplicaciones empresariales y servicios externos.
Esto abre escenarios interesantes para las organizaciones. Imaginemos, por ejemplo, un proceso en el que Cowork necesita consultar información de un CRM externo, recuperar datos de una aplicación empresarial o ejecutar una acción en un servicio de terceros. Siempre que exista un conector compatible y esté habilitado, estas integraciones pueden formar parte de los procesos que Cowork ayuda a ejecutar.
Lo interesante es que estamos pasando de utilizar la IA principalmente para consultar y generar información a incorporarla en procesos que interactúan con distintos sistemas empresariales. La capacidad de conectar aplicaciones resulta especialmente importante cuando queremos automatizar tareas que antes requerían saltar continuamente entre herramientas.
Pero cuanto mayor es la capacidad de un agente para interactuar con sistemas externos, mayor es también la necesidad de controlar qué conexiones puede utilizar y qué acciones está autorizado a realizar.
Y aquí es donde aparece el aspecto más relevante del anuncio.
Las políticas DLP de Power Platform no protegen las conexiones de Copilot Cowork
Si trabajas habitualmente con Power Apps, Power Automate o Copilot Studio, seguramente estés familiarizado con las políticas de prevención de pérdida de datos de Power Platform.
Estas políticas permiten establecer restricciones sobre el uso de conectores y sus combinaciones. Por ejemplo, podemos evitar que una aplicación o un flujo combine determinados servicios empresariales con otros conectores que no consideramos adecuados para procesar información corporativa.
Las políticas DLP son, por tanto, una pieza fundamental de la estrategia de gobernanza de muchas organizaciones que utilizan Power Platform.
El problema es que estas políticas no se aplican a las conexiones que utiliza Copilot Cowork.
Microsoft lo confirma expresamente en el anuncio MC1542062. Aunque Cowork utilice conectores de Power Platform, su disponibilidad se administra desde el centro de administración de Microsoft 365, no mediante las políticas DLP del centro de administración de Power Platform.
Pensemos en una empresa que tiene configurada una política DLP para bloquear un determinado conector externo en sus entornos de Power Platform. Esa configuración puede estar funcionando correctamente para las aplicaciones y automatizaciones a las que se aplica, pero no debemos asumir que impedirá utilizar ese mismo conector desde Cowork.
Si el conector está disponible para Cowork y no se ha restringido mediante los controles correspondientes de Microsoft 365, la política DLP de Power Platform no será la que impida su utilización.
Esto no significa que Copilot Cowork carezca de controles de seguridad ni que desaparezcan los permisos de los sistemas conectados. Significa algo más concreto: no podemos trasladar automáticamente a Cowork las garantías de gobernanza que hemos configurado mediante las políticas DLP de Power Platform.
Y esa diferencia es importante, especialmente para organizaciones que han invertido tiempo y recursos en definir una estrategia de seguridad basada en estas políticas.
La gestión de conectores se realiza desde Microsoft 365
Microsoft ha decidido centralizar la disponibilidad de los conectores compatibles con Copilot Cowork en el centro de administración de Microsoft 365, concretamente en la sección:
Agents > Tools
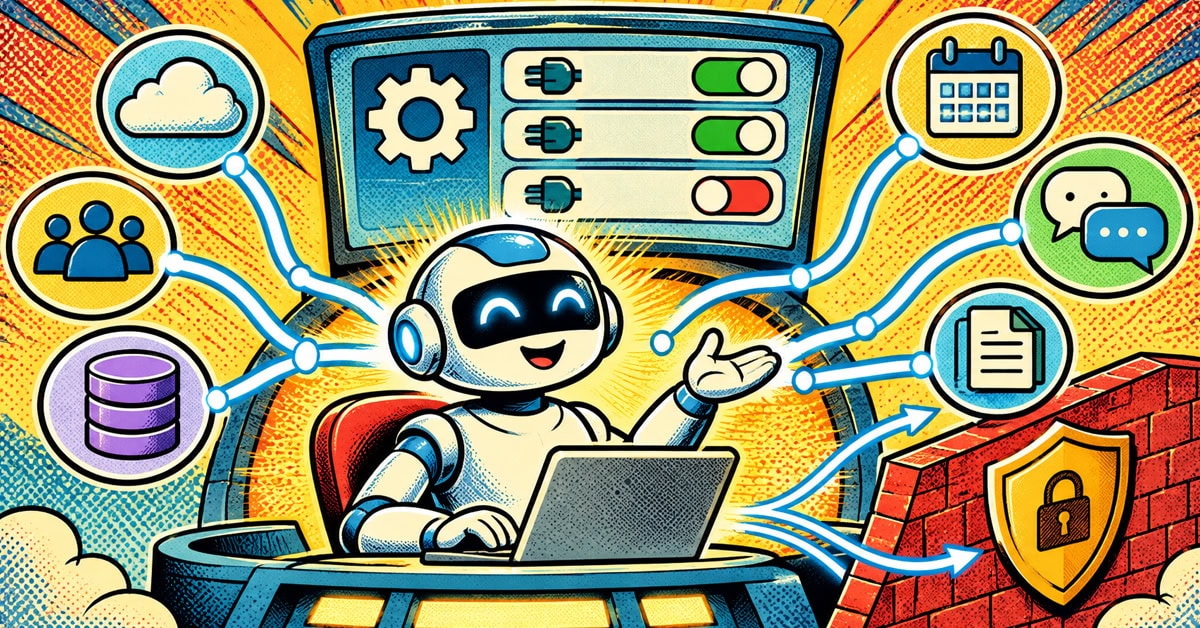
Desde esta ubicación, los administradores pueden permitir o bloquear los conectores compatibles que se ofrecen a través de plugins. De esta forma, la organización puede decidir qué integraciones estarán disponibles para sus usuarios.
Hay un aspecto especialmente interesante en este modelo de administración: las restricciones no se comprueban únicamente cuando un usuario establece una conexión por primera vez.
Copilot Cowork también comprueba la configuración del conector cuando intenta ejecutar una acción.
Esto significa que, si un administrador bloquea un conector que anteriormente estaba permitido, Cowork respetará esa restricción incluso cuando existan conexiones creadas antes del bloqueo.
Por ejemplo, imaginemos que un equipo ha estado utilizando durante varias semanas un conector para interactuar con un servicio externo. Si posteriormente el departamento de TI decide bloquearlo, Cowork dejará de permitir las acciones mediante ese conector, aunque la conexión se hubiera establecido cuando todavía estaba autorizado.
Este comportamiento es importante porque permite aplicar cambios de gobernanza sin depender exclusivamente de las restricciones existentes en el momento de crear cada conexión. Conviene aclarar, eso sí, que impedir el uso de una conexión no significa necesariamente eliminar sus credenciales o borrar su configuración.
Por otro lado, Microsoft continuará incorporando conectores adicionales al catálogo administrado desde Microsoft 365. Estos se irán habilitando para Cowork conforme estén disponibles, por lo que no debemos asumir que todos los conectores existentes en Power Platform pueden utilizarse automáticamente desde el primer día.
Las restricciones también afectan a Cowork Automations
Otro detalle que no deberíamos pasar por alto es que las políticas de disponibilidad de conectores también se aplican a Copilot Cowork Automations.
Esto resulta especialmente relevante porque las automatizaciones permiten llevar las capacidades de Cowork a procesos que pueden ejecutarse sin necesidad de que el usuario esté interactuando continuamente con el asistente.
Imaginemos una automatización que utiliza un conector compatible para recuperar información de una aplicación externa y preparar un informe periódico. Si el administrador bloquea posteriormente ese conector, la automatización también deberá respetar la restricción cuando intente ejecutar las acciones correspondientes.
Desde el punto de vista de la gobernanza, tiene sentido que las mismas limitaciones se apliquen tanto a las interacciones directas como a los procesos automatizados. De lo contrario, podríamos encontrarnos con situaciones en las que una integración estuviera bloqueada para un usuario, pero continuara utilizándose mediante una automatización previamente configurada.
Es una buena noticia que Microsoft contemple este escenario desde el principio, aunque también implica que los administradores deberán evaluar el impacto de bloquear conectores que ya estén siendo utilizados en procesos empresariales.
¿Qué deberían revisar ahora los administradores?
Si tu organización utiliza Copilot Cowork o tiene previsto incorporarlo a sus procesos, creo que merece la pena realizar una revisión de la configuración antes de extender su uso a nuevas aplicaciones.
No se trata simplemente de bloquear conectores por precaución. El objetivo debería ser encontrar un equilibrio entre facilitar la integración de servicios empresariales y mantener un nivel adecuado de control sobre el acceso a los sistemas y la información corporativa.
Mi recomendación sería revisar cuatro aspectos:
- Comprobar los conectores disponibles en Microsoft 365. Accede al centro de administración de Microsoft 365 y revisa la sección Agents > Tools. Identifica qué conectores compatibles con Cowork están disponibles y cuál es su configuración actual.
- Comparar la configuración con las políticas DLP existentes. Si tu organización ya utiliza políticas DLP en Power Platform, revisa qué restricciones habéis establecido y cuáles deberían trasladarse, cuando corresponda, a los controles de disponibilidad de Cowork. Ten en cuenta que ambos mecanismos no ofrecen necesariamente el mismo nivel de granularidad.
- Evaluar los procesos y automatizaciones existentes. Antes de bloquear un conector, comprueba si puede estar siendo utilizado por usuarios o automatizaciones de Cowork. Así podrás evitar interrupciones inesperadas en procesos que dependen de aplicaciones externas.
- Incorporar Cowork a la estrategia de gobernanza de IA. Define quién puede utilizar las integraciones, qué aplicaciones están autorizadas y cómo se revisarán los nuevos conectores que Microsoft vaya incorporando. También conviene coordinar esta revisión con los responsables de seguridad, cumplimiento y las aplicaciones empresariales implicadas.
Especialmente importante me parece el segundo punto. Si una organización considera que sus datos están protegidos porque ya ha configurado correctamente las políticas DLP de Power Platform, podría estar pasando por alto que Cowork utiliza un mecanismo diferente para controlar la disponibilidad de estos conectores.
No debemos confundir disponer de una estrategia de gobernanza para Power Platform con tener automáticamente cubiertos todos los escenarios de integración de Copilot Cowork.
¿Afecta también a Outlook, Teams y los archivos de Microsoft 365?
Microsoft ha aclarado que esta actualización no modifica las capacidades existentes de Cowork relacionadas con el correo electrónico, el calendario, Microsoft Teams y los archivos de Microsoft 365.
Por tanto, el cambio anunciado se centra en la incorporación y administración de los conectores de Power Platform publicados como plugins, no en una modificación general del funcionamiento de las integraciones que Cowork ya ofrece con los servicios de Microsoft 365.
Esta distinción también es importante desde el punto de vista de la seguridad. Las diferentes formas de acceder a información o ejecutar acciones pueden estar sujetas a mecanismos de administración y protección distintos, por lo que conviene analizar cada escenario sin asumir que todos funcionan de la misma manera.
Disponibilidad: despliegue mundial hasta mediados de noviembre de 2026
Según la comunicación MC1542062, Microsoft espera completar el despliegue mundial de esta funcionalidad a mediados de noviembre de 2026.
Durante este periodo, los administradores deberían revisar las opciones disponibles en sus organizaciones y comprobar qué conectores pueden administrar desde el centro de administración de Microsoft 365.
También habrá que prestar atención a las nuevas incorporaciones al catálogo. Microsoft ha confirmado que seguirá añadiendo conectores de Power Platform y que estos estarán disponibles para Cowork conforme se incorporen al sistema de administración.
Por eso, la revisión de conectores no debería plantearse como una tarea que realizamos una sola vez, sino como parte del mantenimiento habitual de la estrategia de gobernanza de los agentes de IA.
La gobernanza de la IA ya no termina en Power Platform
Esta actualización me parece interesante por dos motivos. El primero es evidente: Copilot Cowork gana capacidad para integrarse con aplicaciones empresariales y participar en procesos que van más allá de Microsoft 365, algo fundamental si queremos que los agentes de IA aporten valor real a las organizaciones.
El segundo tiene que ver con la gobernanza y, personalmente, creo que es todavía más importante.
Durante años hemos construido estrategias de administración, seguridad y prevención de pérdida de datos alrededor de Power Platform. Hemos definido políticas DLP, clasificado conectores y establecido restricciones para controlar cómo interactúan las aplicaciones y automatizaciones con nuestros datos.
Sin embargo, la llegada de nuevas experiencias de IA capaces de utilizar esos mismos conectores nos obliga a ampliar nuestra perspectiva. Que dos productos utilicen conectores de Power Platform no significa que compartan automáticamente los mismos mecanismos de gobernanza.
La buena noticia es que Microsoft está proporcionando controles centralizados para administrar estas integraciones desde Microsoft 365. La parte que corresponde a las organizaciones es entender dónde se aplican esos controles, qué cubren y qué diferencias existen respecto a las políticas que ya tienen configuradas.
Porque habilitar conectores es relativamente sencillo. Lo realmente importante es asegurarse de que sabemos quién puede utilizarlos, con qué sistemas pueden interactuar y bajo qué condiciones.
Y si tu estrategia de seguridad para los conectores depende exclusivamente de las políticas DLP de Power Platform, la llegada de estas integraciones a Copilot Cowork es un buen motivo para revisarla.
Información basada en el comunicado a través del Centro de mensajes de Microsoft 365, con la referencia MC1542062, publicada el 6 de noviembre de 2026.